WPScan a publié, le 6 novembre 2026, une alerte notée 9,8/10. La faille permet à un attaquant sans compte, d’envoyer un fichier sur le serveur puis de l’exécuter. Elle est déjà utilisée dans des attaques et l’éditeur n’a sorti aucune mise à jour. Voici comment savoir si votre site est concerné et quoi faire dès aujourd’hui.
En bref
- CVE : CVE-2026-123751
- Gravité : 9,8 / 10 (critique, CVSS 3.1)
- Plugin : WP Duplicate – WordPress Migration Plugin (ex-LocalSync)
- Versions touchées : 1.1.11 et antérieures
- Impact : envoi de fichiers sans authentification, exécution de code à distance
- Statut : exploitée activement
- Correctif : aucun
- Action : supprimer le plugin immédiatement
Ce que l’on sait de la faille
WP Duplicate, l’ancien LocalSync, permet de cloner un site ou de le transférer d’un hébergeur à un autre. Le chercheur Mike Gozdiskowski a trouvé le problème dans toutes les versions jusqu’à la 1.1.11.
En pratique, le plugin contrôle mal la clé censée authentifier les requêtes. Il ne vérifie pas non plus le type ni l’emplacement des fichiers qu’on lui envoie. Un attaquant peut donc déposer un script PHP où il veut et prendre la main sur le site.
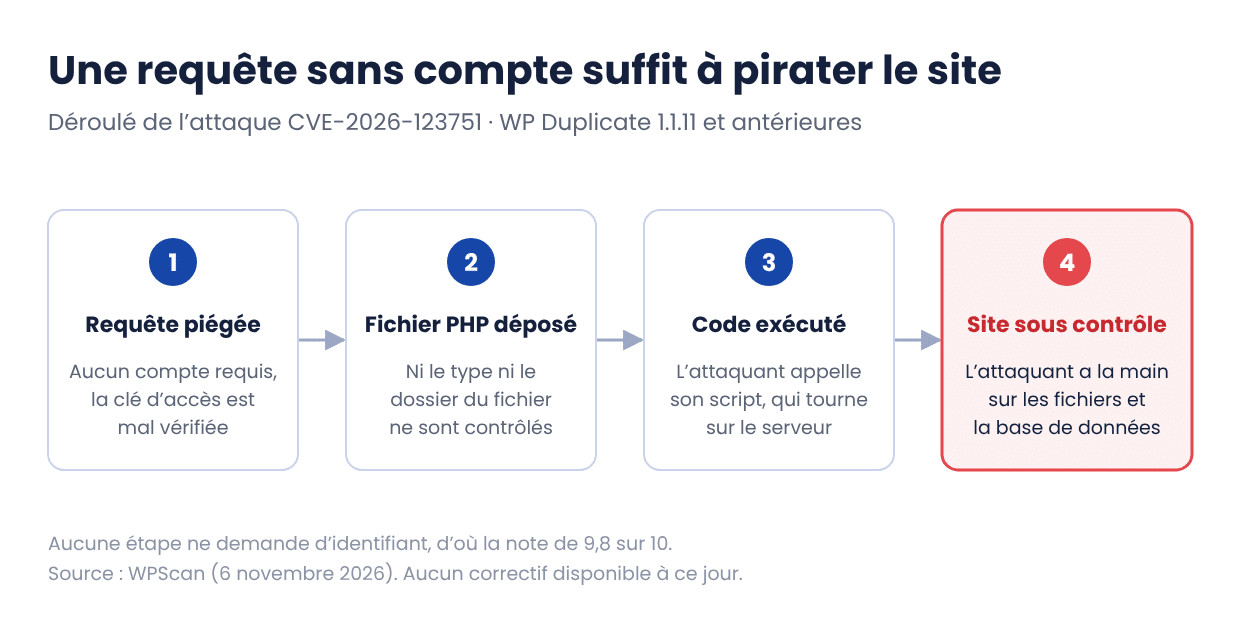
WPScan confirme des attaques en cours, sans donner de chiffres ni d’indicateurs. Ce n’est pas la première alerte de l’année pour ce plugin. Deux autres failles (CVE-2026-1499 et CVE-2026-39755) permettaient déjà d’envoyer des fichiers, avec un simple compte abonné cette fois.
L’alerte tombe trois semaines après une série de failles critiques sur PHP2Shell, Node.js et GitLab, que nous détaillions dans notre article sur les failles critiques déjà exploitées par les pirates. Avec PHP2Shell, une simple requête suffisait aussi à prendre le contrôle d’un site sans mot de passe. Une différence de taille, pourtant : des correctifs existaient pour ces failles. Pour WP Duplicate, il n’y en a aucun, et la suppression du plugin reste la seule protection.
Pourquoi un plugin de migration est si exposé
Pour déménager un site, un plugin de migration doit pouvoir tout faire :
Il lit et écrit des fichiers sur le serveur ;
- Exporte la base de données avec les comptes et les données clients ;
- Génère des sauvegardes complètes ;
- Une seule faille dans ce type d’outil ouvre donc l’accès à tout le reste.
Le vrai souci, c’est l’oubli. On installe le plugin pour une migration, tout se passe bien, et personne ne pense à le retirer. Quelques mois plus tard, il est toujours là, jamais mis à jour, et plus personne ne le surveille.
Comment savoir si vous êtes concerné ?
La vérification prend quelques minutes.
- Dans l’administration WordPress, ouvrez Extensions et cherchez WP Duplicate ou LocalSync. Notez au passage les autres outils de migration ou de sauvegarde (Duplicator, All-in-One WP Migration, UpdraftPlus…).
- Regardez aussi les plugins désactivés. Leurs fichiers restent sur le serveur et certains peuvent être appelés directement.
- Comparez les versions installées avec les bases d’alertes comme WPScan, Patchstack ou Wordfence.
- Fouillez
wp-contentà la recherche d’archives laissées par d’anciennes migrations (.zip,.sql,.wpress).
Si vous trouvez WP Duplicate, le désactiver ne suffit pas. Il faut le supprimer.
Migrer sans laisser de porte ouverte
Le principe est simple. Le plugin de migration s’installe le jour du transfert et se supprime dès que le nouveau site tourne, sur l’ancien serveur comme sur le nouveau. Les archives qu’il a créées partent avec lui, ou sortent au moins du dossier public.
Avant d’installer un outil de ce genre, jetez un œil à sa dernière mise à jour et à son historique de failles. Un développeur peut aussi s’en passer complètement et transférer fichiers et base par SFTP et WP-CLI.
Pensez enfin à faire le ménage chaque trimestre. Un plugin qui ne sert plus n’a rien à faire sur le site. Notre guide pour sécuriser un site WordPress détaille les autres protections à mettre en place.
Et si le site a déjà été attaqué ?
Si WP Duplicate était installé, mieux vaut partir du principe que quelqu’un a pu entrer. WPScan n’a publié aucun indicateur de compromission, alors on cherche les traces habituelles.
- Sauvegardez le site dans son état actuel avant de toucher à quoi que ce soit.
- Cherchez des fichiers PHP dans
wp-content/uploads. Ce dossier ne devrait contenir que des médias. - Passez en revue les comptes administrateurs et supprimez ceux que vous ne reconnaissez pas.
- Changez tous les mots de passe (WordPress, FTP, base de données, hébergeur).
- Lancez un scan avec un plugin de sécurité WordPress comme Wordfence ou demandez une analyse à votre hébergeur.
Un nettoyage fait à moitié laisse souvent une porte dérobée que l’attaquant reviendra utiliser.
Besoin d’aide ?
WP Duplicate est installé sur votre site, votre version de PHP n’est pas corrigée contre PHP2Shell, ou vous avez un doute ? Faites intervenir un développeur expérimenté. Il décommissionnera les composants vulnérables, appliquera les mises à jour de sécurité nécessaires, vérifiera que le site n’a pas été compromis et le sécurisera. Sur Codeur, vous pouvez décrire votre besoin gratuitement et trouver un freelance disponible dans la journée.